

Безопасность в каждом аккаунте
Ключи доступа, единый вход, роли и API-ключи с ограничениями оставляют контроль над аккаунтом за вами. Ключи подписи хранятся в отдельном сервисе, который только подписывает.
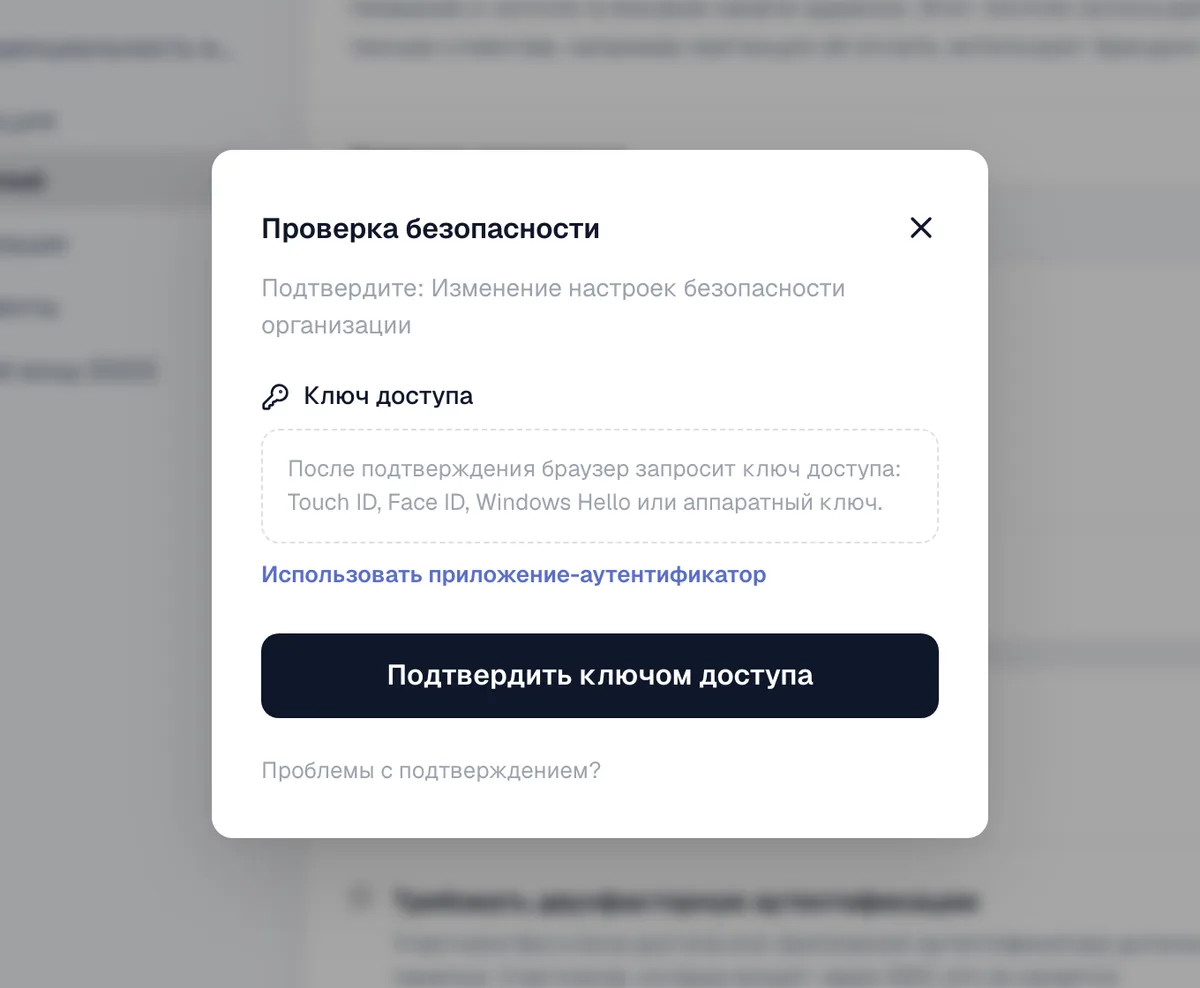
Вы решаете, кто входит и что может делать
Ключи доступа или приложение-аутентификатор. Владелец и администраторы могут сделать её обязательной для всей команды.
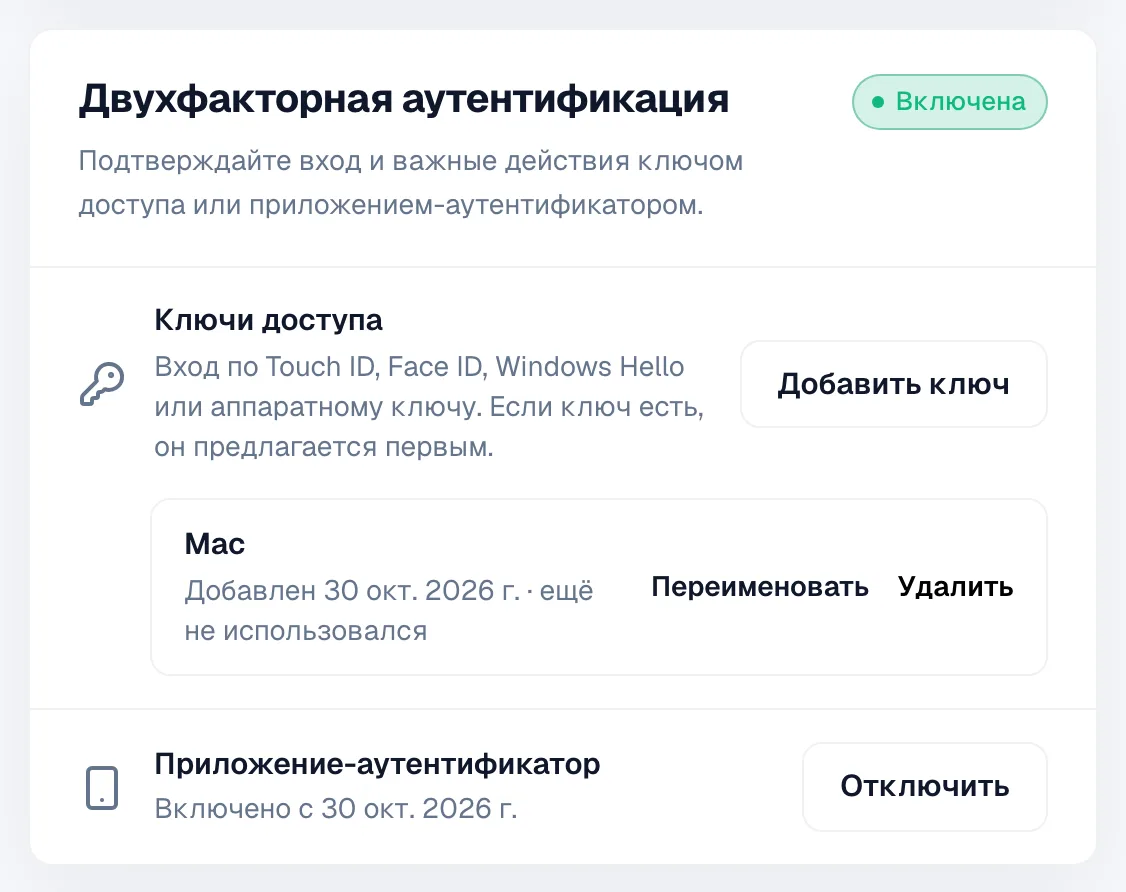
Okta, Entra ID, Google Workspace или любой провайдер OpenID Connect или SAML, а SCIM синхронизирует команду.
Руководство по SSO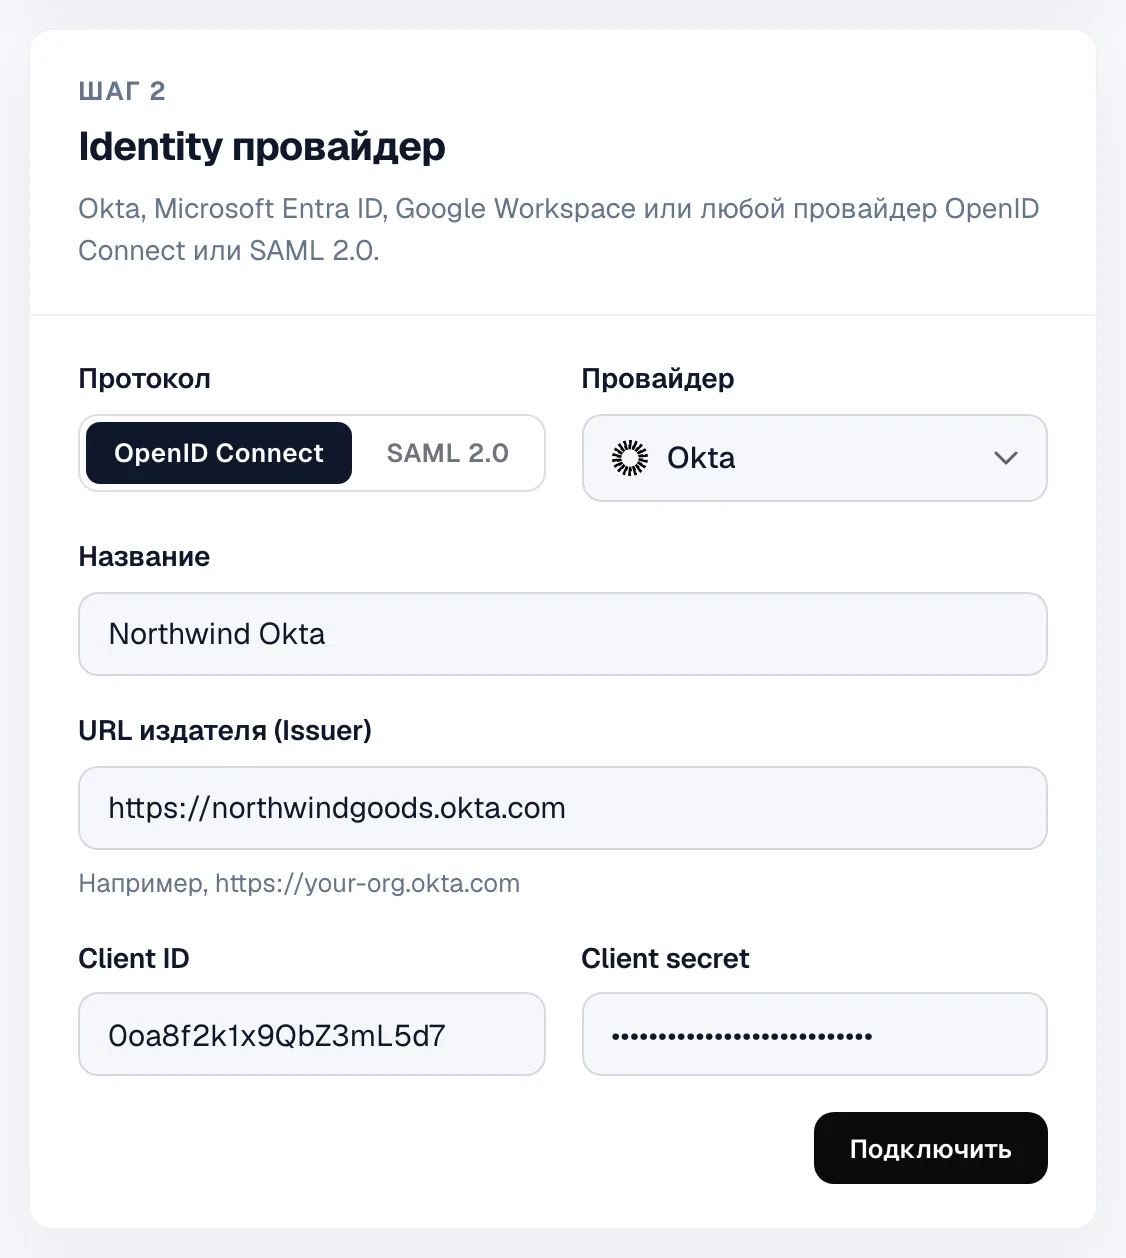
Владелец, администратор, разработчик, финансы или наблюдатель. Каждый получает только нужный доступ.
Руководство по ролям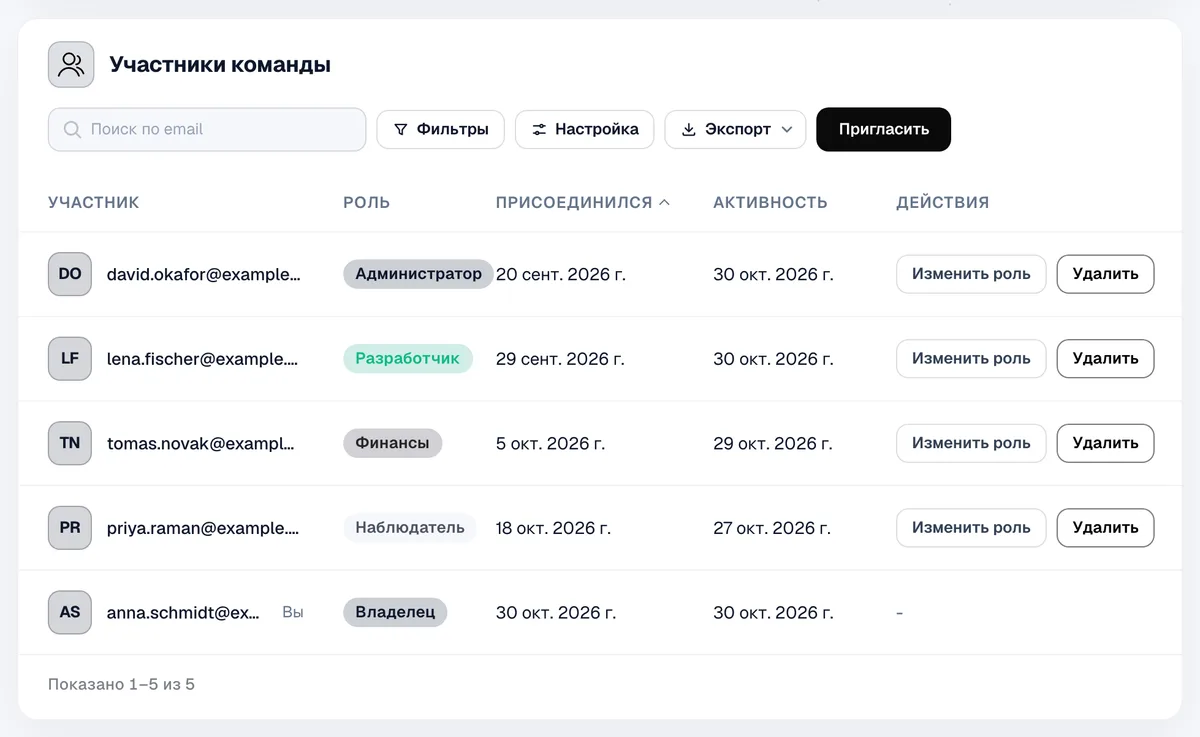
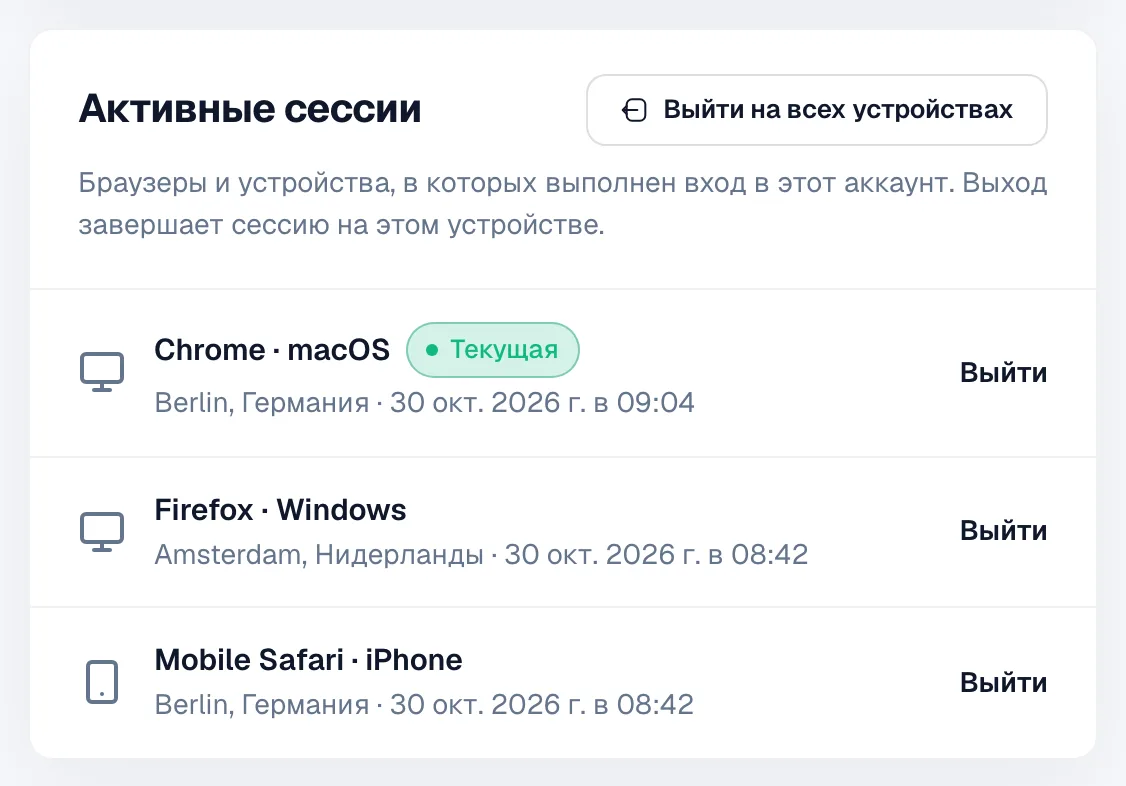
Смотрите все устройства, с которых выполнен вход, и завершайте любую сессию.
Выберите, что разрешено ключу и с каких IP его можно использовать. Ключ показывается только один раз.
Документация API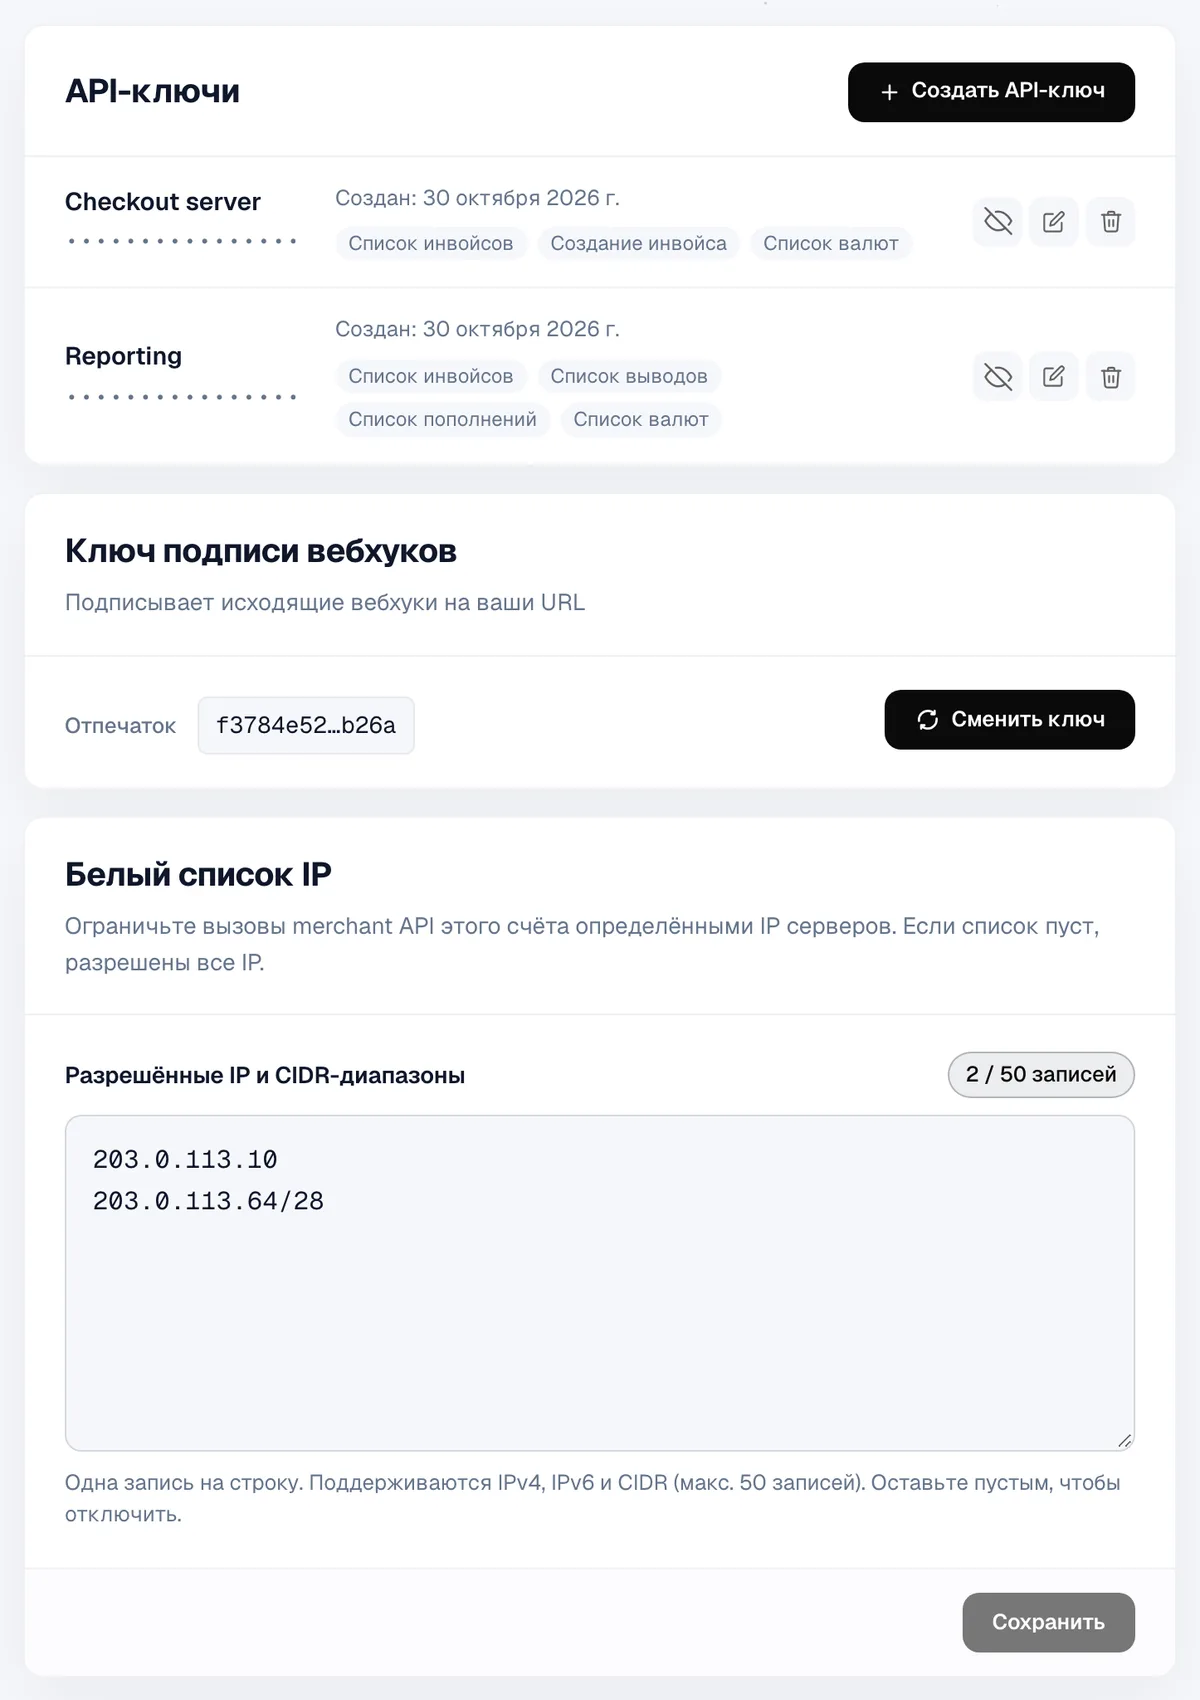
Шифрование при передаче и хранении
При передаче
TLS на каждом соединении. Наши серверы принимают трафик только через Cloudflare.
При хранении
Секреты 2FA шифруются AES-256-GCM. API-ключи и токены хранятся только в виде хешей.
Вход
Лимиты попыток, Cloudflare Turnstile и HttpOnly-cookie сессии, недоступные скриптам.
Нашли уязвимость? Напишите нам
Мы рады сообщениям от исследователей и клиентов. Отправьте отчёт команде безопасности, и мы вместе с вами её исправим.
Что прислать
- Что вы нашли и где
- Шаги воспроизведения с запросами или скриншотами
- Что злоумышленник может сделать с этой уязвимостью
- Как с вами связаться, если появятся вопросы
Пожалуйста, не делайте этого
- Не открывайте, не меняйте и не удаляйте чужие данные
- Не запускайте тесты, которые замедляют или нарушают работу сервиса
- Не используйте социальную инженерию, фишинг и физический доступ
- Не публикуйте уязвимость, пока мы её не исправили
Сообщить об уязвимости
Пишите на security@cryptonly.net. Мы подтвердим получение и будем держать вас в курсе, пока не исправим проблему.
Вопросы о безопасности
Cryptonly хранит мои средства?
Да. Платежи приходят на адреса, которые контролирует Cryptonly, и зачисляются на ваш баланс. Вы выводите средства на свой кошелёк, когда захотите.
Можно сделать двухфакторную аутентификацию обязательной для команды?
Да. Владелец или администратор включает это в настройках организации. Участники без ключа доступа или приложения-аутентификатора должны настроить его, прежде чем смогут пользоваться дашбордом. На тех, кто входит через SSO, правило не распространяется: правила их входа задаёт ваш identity провайдер.
Что делать, если я потерял телефон или аппаратный ключ?
Добавьте несколько факторов, например ключ доступа на ноутбуке и приложение-аутентификатор на телефоне, чтобы войти, даже если один из них потерян. Если потеряны все, напишите в поддержку: мы проверим вашу личность и только потом сбросим двухфакторную аутентификацию.
Какие провайдеры поддерживаются для SSO?
Okta, Microsoft Entra ID, Google Workspace и любой провайдер с поддержкой OpenID Connect или SAML 2.0. Участников также можно добавлять, обновлять и отключать автоматически через SCIM 2.0.
Как проверить, что вебхук отправил Cryptonly?
Каждый вебхук подписан HMAC-SHA256 ключом подписи вашего аккаунта. Вычислите подпись по телу запроса и сравните её с заголовком подписи. Ключ подписи можно сменить в настройках аккаунта в любой момент.
Есть вопросы по безопасности?
Пришлите их через форму или по почте, и ответим на все вопросы.
Связаться с нами